 社長
うちの社員、AI利用してるのか?大丈夫か?
今、社長からこのように聞かれて、答えに詰まっている企業の担当者は少なくないでしょう。
会社の把握していないAIを社員が業務に使う状態、それを「シャドーAI」と呼びます。2026年9月には、このシャドーAIによる誤ったアップロードによる情報漏えい事案が発生し、日本国内に衝撃を与えました。

売上約1,600億円、連結従業員数4,600名超の有名企業でも発生する問題が、今のシャドーAIです。この事案の経緯を見れば分かりますが、どの企業でも身近に発生しうる問題です。そして、単純に業務でのAI利用を禁止するだけでは防げない問題でもあります。
このシャドーAIに対して、ヤマネックスは次の「置き換え」が現実的な答えだと考えています。
- 会社公認で、優秀なAI(サービス)を渡す
- 送信前に個人情報を自動マスキングして、うっかりミスを防止する
- 国内外の実例
- 企業で起きうるシャドーAI事故の流れ
- 企業で実現するシャドーAI対策
シャドーAIの怖さ|部下のコピペで、総務部長の1週間が消えた
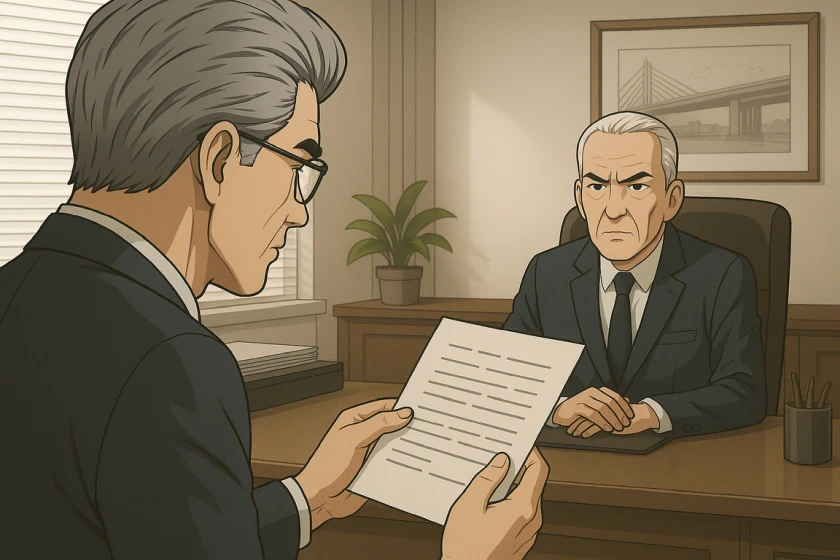
月曜の昼前、総務部長の中村さんは社長室に呼ばれました。社員35人の建設コンサル会社で、中村さんは総務と経理とITを一人で見ています。社長は硬い表情で、一枚の報告メモを差し出しました。
締切前の部下が、顧客名簿を私用AIに貼った
発端は前週の金曜日。営業事務の佐藤さんは、顧客アンケートの集計を夕方までに頼まれていました。スプレッドシートの関数がうまく動かず、慌てた彼女はWebブラウザで個人用のChatGPTにログインします。
「無料の個人アカウントなら、会社には関係ないわよね」
佐藤さんは顧客1,200人分の名簿を貼り付け、集計は10分で終わりました。
しかし、週末にシャドーAI事故のニュースを見て怖くなった佐藤さんは、月曜の朝に上司へ正直に打ち明けます。
「申し訳ありません、私、同じことをやってしまいました…」
「報告義務は?」「社長への説明は?」その対応をするのは誰か
その日から、中村さんの1週間は事故対応で埋まりました。
- 何人分のどの項目が送られたかの特定
- AI運営会社への削除依頼と、学習利用の有無の確認
- 個人情報保護委員会へ報告すべきかの判断と内容作り、手続き
- 顧客へのお詫び文の作成と、社長への説明 など
中村さん自身は、ChatGPTを一度も使っていません。しかし、事故の後始末は、すべて総務部長の仕事になりました。
ここまでは創作です。しかし、同じことが今日どこかの会社で起きていても不思議ではありません。
シャドーAI事案のポイント
本記事では、先に紹介した以下の事案について、RIZAPグループの公表内容をもとに内容をもう少し掘り下げます。
個人で使用したAIに、疾患情報まで入力してしまった
当該事例では、特定保健指導のデータ集計中に、社員が個人で使う生成AIサービスへデータをアップロードしてしまいました。この生成AIサービスは、会社が業務用として提供していたサービスではなく、個人で使用していた外部生成AIサービスでした。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月3日 (発生日ではない) ※IHIグループ健保組合は8月24日に同社より報告あり。 |
| 対象データ | 2026年1月1日〜8月19日に登録された特定保健指導データの一部 |
| 人数 | 全体数 1万9,996人分(公表分は1,167名分) |
| 主な項目 | 氏名、生年月日、保険証記号番号、メールアドレスなど |
| 要配慮個人情報 | 特定保健指導の支援形態 高血圧症・糖尿病・脂質異常症などの疾患情報 |
| 利用されたAI | OpenAIのサービス(委託元のIHIグループ健保の公表) |
| 再発防止策 | ・人的措置:ルールの再徹底と社内教育 ・技術的措置:アクセス制限と管理強化 ・組織的措置:AIマネジメントシステム(AIMS)の導入検討 |
同社は「第三者に閲覧された可能性、および、生成AIの学習に利用された可能性はない」と説明しています。ただし、疾患情報を含む漏えい(おそれを含む)は1人分であっても個人情報保護委員会への報告と本人への通知の義務が生じます。
個人が利用する生成AIサービスだった
この事案について、当社が注目するポイントは以下です。
RIZAPの社員が、特定保健指導管理システムに関するデータ集計作業中に、誤って個人で使用している外部の生成AIサービスに対象データをアップロードいたしました。
「誤って」「個人で使用している外部の生成AIサービス」に「対象データをアップロード」できてしまう社内の状況だった、とも読めます。つまり、誤ってアップロードしているわけですから、会社端末から個人利用の生成AIサービスへアップロードできる状態と推測できます。(もちろん、発表では公表されていない事情があり、なんらか会社端末でなかった可能性もあります。)
海外でも同じ事案は起きている
| 時期 | 組織 | 内容 |
|---|---|---|
| 2023年 | サムスン電子 (韓国) | 社員がソースコードをChatGPTに入力し、同社は社内端末での生成AI利用を禁止した。 |
| 2026年 5月 | CB Financial Services (米国) | 子会社の銀行で未許可AIの利用が発覚。シャドーAIによる初のSEC開示とされる。 |
米IBMの2025年の調査「Cost of a Data Breach Report 2025」では、侵害を経験した600組織のうち、5組織に1組織がシャドーAIに起因する侵害を報告してます。その中では、AIの管理やシャドーAI検知のポリシーを持つのは37%にとどまりました。また、シャドーAIの利用度が高い組織は、低い・ない組織より侵害コストが平均67万ドル高いとの調査結果も出ています。
シャドーAIの難しさ
先の事案を踏まえ、同じ事案が発生しないように対策を講じるにはどうすべきでしょうか。自社を振り返った場合、シャドーAIの対策の難しさを感じるはずです。
横行するシャドーAI
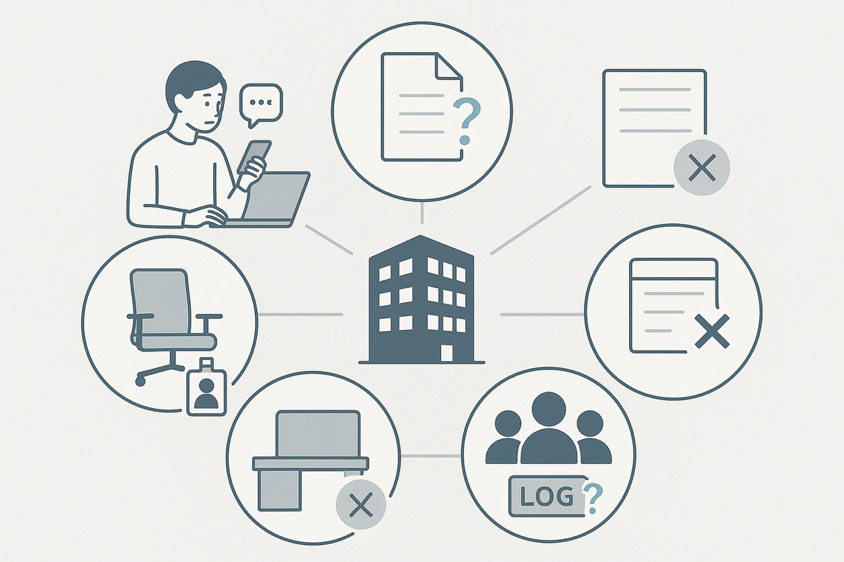
次のどれかに当てはまれば、社内にシャドーAIが横行している可能性があります。
- 社員が個人アカウントのChatGPTやGeminiを業務に使っている
- AI利用のルールが文書になっていない
- 会社として契約しているAIサービスがない
- 誰が何を入力しているか、誰も把握していない
- AI活用を推進・管理している部署、または人材がいない
現状は上記のいずれかが当てはまったとしても、どこかで歯止めをかける必要があります。では、どうすれば?というと一朝一夕には答えが出ないでしょう。
禁止すれば見えなくなる
社内ルールで「AI禁止」にして、業務端末から生成AIサービスへ接続できないようネットワークと端末で「遮断」すれば解決するのでしょうか。
残念ながら現代の社会環境において、単純にAI利用を禁止するルールや仕組みは効果が薄いと言わざるを得ません。
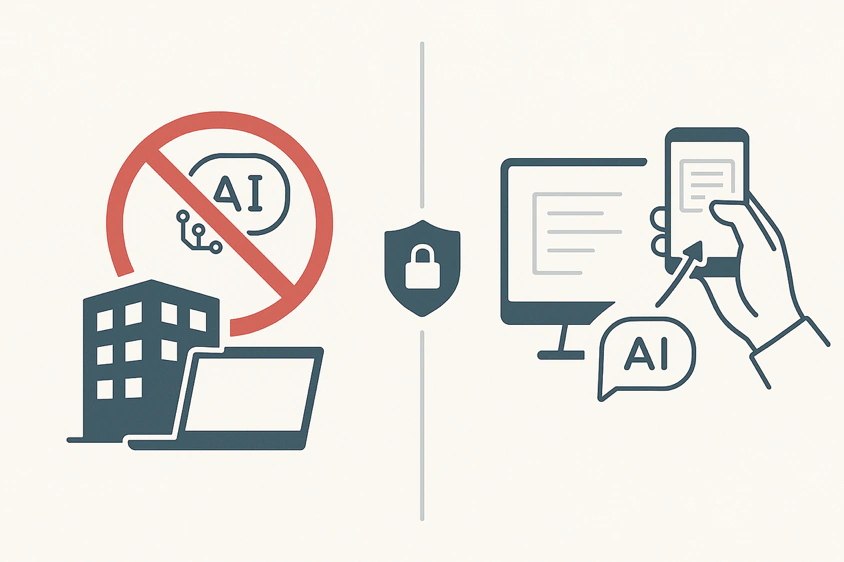
社内ルールとして、「AI禁止」を制定して通達を出すのは簡単です。しかし、AIの便利さを知った社員は、会社の監視をかいくぐって使おうとします。会社端末で使うなら、まだマシです。下手をすれば、個人スマホを活用してまで使い続けます。そうなると、会社からは実態が見えない状態になり、AI利用によるリスクが高まります。
例えば、今や生成AIを使えば、個人スマホへのデータ転送も簡単です。個人スマホのカメラで会社のディスプレイを撮影して、それを生成AIで文字起こしできるからです。この行為は社内ルールでAIなどを禁止したとしても、防ぐことが問題です。
悪意でシャドーAIはしない
シャドーAIの問題の一番難しい点は、それを実施する社員に必ずしも「悪意があるわけではない」ところです。ある人は業務効率を上げるため、ある人は業務の正確性を上げるためといったように、業務をより良くしようとしてシャドーAIを行います。また、従来の情報漏えい事故と異なり、AIに対して意図的に情報を漏えいするインセンティブはほぼありません。
このようなシャドーAIが行われる背景を考慮すると、社員が意図してAIに漏えいしようとするケースは稀だと言えます。つまり、シャドーAIのほとんどが善意の中で発生する事故となるわけです。
善意で行ったシャドーAIによって罰せられた、業務意欲の高い優秀な社員はどうなるでしょうか。その後も高い生産性を維持して、業務に取り組んでくれるでしょうか。経営者やマネジャーにとって、頭の痛い問題です。
生成AI利用の実態は
2026年7月に当社は全国の中小企業と中国地方の中小企業を対象に、計2回のインターネットアンケート調査を実施しました。
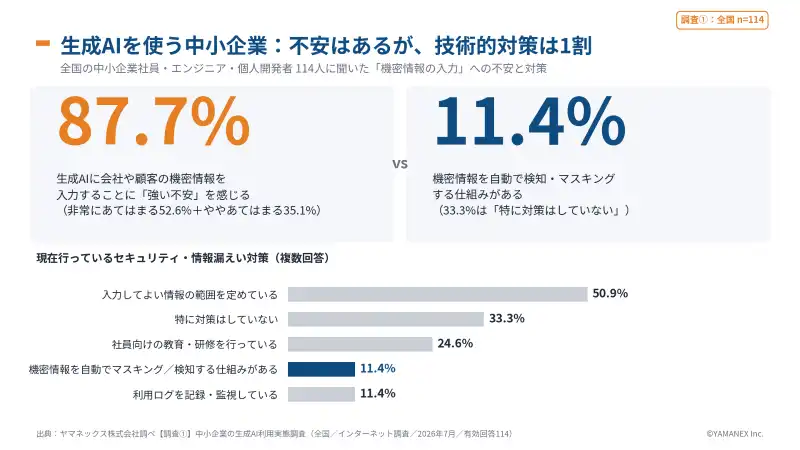
まず中国地方限定の当社調査では、社内での生成AIの利用は55.3%ながら、全社導入は9.3%というアンケート結果が出ています。また、利用企業の65.1%にルールなき利用がある実態が浮かび上がっています。この調査結果は地方の中小企業の現状を示す一例であり、シャドーAIの横行を示唆する数値でした。
また、全国向けの当社調査では、生成AIを業務で使う中小企業で生成AIを業務で使う人の87.7%が「機密情報の入力に強い不安」を感じています。一方、生成AIに入力される機密情報を自動で検知・マスキングする仕組みを持つのは11.4%でした。
中小企業でシャドーAIが横行し、経営者だけでなく社員も不安を持ちながらも、有効な対策が打てていないであろう姿が浮かんでくる結果となりました。
シャドーAI事故を防ぐには
企業に必要なのは、禁止や監視の強化だけではありません。まずは社員のAI利用を安全にする仕組みを整えるべきです。
| 対策 | 狙い |
|---|---|
| 会社公認のAIを渡す | 私用AIを使う理由を減らす |
| 送信前に個人情報を自動でマスキング | うっかり貼っても外に出さない |
会社公認AIとルール、教育をセットで提供する
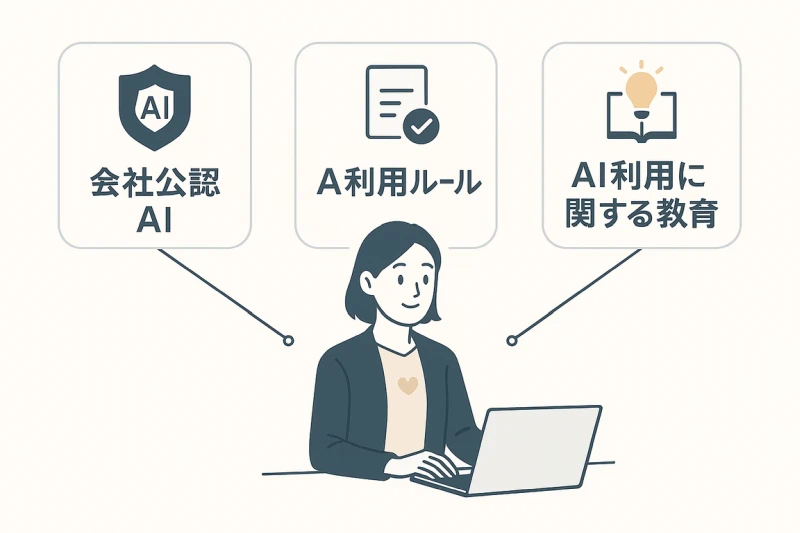
社員が私用AIを使う理由の多くは「会社に使えるAIがないから」と、当社では見ています。「会社で提供するAIサービス」を確立する必要があります。この「会社で提供するAIサービス」を渡せば、すぐにゼロにはなりませんが、個人で契約した生成AIサービスを使う社員は減ります。もちろん、入力してよい情報とダメな情報を整理してルール化して通達し、教育するまでがセットです。
- 会社公認AIサービス
- AI利用ルール(AI利用規程)
- AI利用に関する教育(利用ルール徹底+AIリテラシー)
AIに送信する前に自動で防ぐ
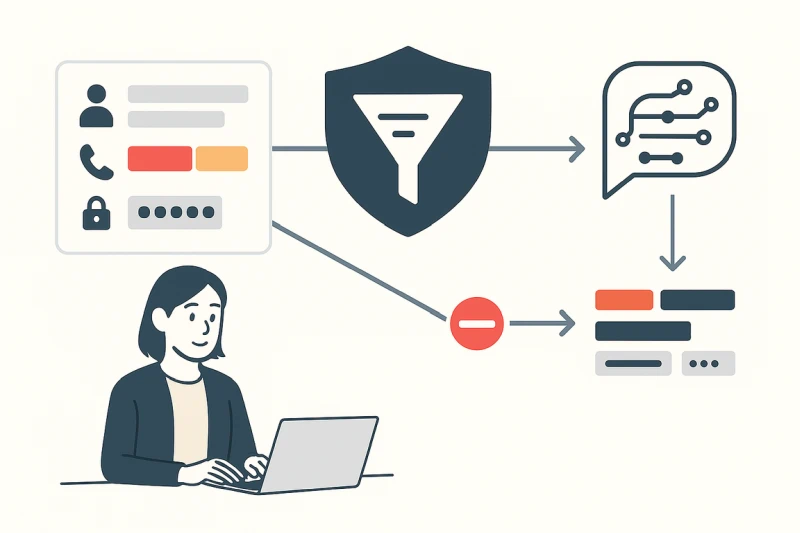
ルールを作り、教育をしたとしても、人間はうっかりミスを犯します。締切に追われた社員だけではありません。貼り付けたテキストの中に、うっかりパスワードや個人情報が紛れ込んでいた、という事例は枚挙に暇がありません。
そこで、社内でAIへ送る直前に氏名や電話番号、パスワードやAPIキーを自動で「ブロック」する仕組み、あるいは伏せ字にして「マスキング」する仕組みを導入します。そうすれば、人の注意力に頼らず、うっかりミスでの情報漏えいが激減します。
シャドーAI対策|禁止より置き換え
シャドーAI事故は、悪意ではなく、社員の善意から起きうる事案です。今の日本では、AI利用を黙認している会社であれば、どこでも同じ事故が起こりえます。
- 禁止すると、AI利用は見えない個人スマホに潜る
- 会社公認AIを渡せば、私用AIを使う理由を減らせる
- 自動マスキングがあれば、ミスしても個人情報は外に出にくくなる
対策を専任者なしで実現するのが、当社のぶちAIワークとぶちAIゲートウェイです。どちらも、ヤマネックスが中小企業向けに提供しています。
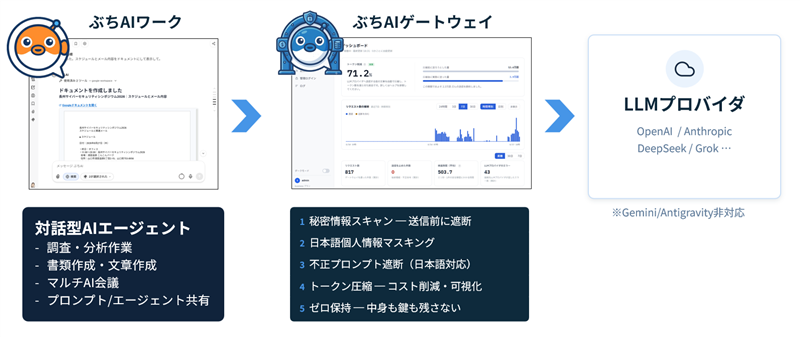
| 製品 | 役割 | 社員の操作 |
|---|---|---|
| ぶちAIワーク | 会社公認のAIチャット | ChatGPTと同じ感覚で使う |
| ぶちAIゲートウェイ | 送信前に個人情報をマスキング | 特になし |
社内で今何が起きているか分からない方は、まず現状の確認から始めてください。無料AI業務改善診断では、社内のAI利用状況と対策の優先順位をお伝えします。
投稿者: ヤマネックス株式会社 山根伸平